
Die Explosion der Fehler
Die US-amerikanische Organisation MITRE hat in den 90ern angefangen, mit dem CVE-System eine Systematik aufzubauen, um Sicherheitslücken in Software zu erfassen und nachzuverfolgen. Heutzutage stellt CVE eine wichtige Säule in der IT-Sicherheit da. Praktisch jede relevante Sicherheitslücke wird in diesem System erfasst.
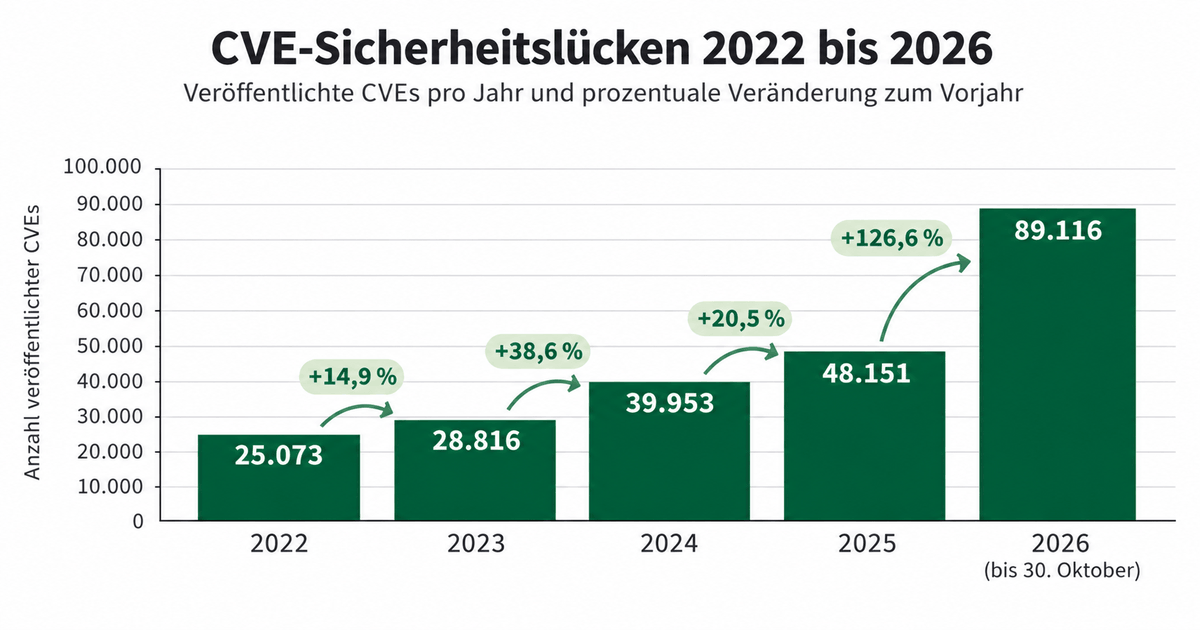
Ein einfacher Blick auf die Grafik zeigt das Ausmaß des Problems. In wenigen Jahren hat sich die Anzahl der gefundenen und gemeldeten Sicherheitslücken vervielfacht. Und bisher ist kein Ende dieses Trends absehbar. Besonders mit dem Auftauchen leistungsfähiger KI-Werkzeuge in 2025 ist die Anzahl sprunghaft gestiegen.


Die Menge des Quellcodes
Wer viel macht, der macht auch viele Fehler. Eine banale Weisheit, die gleichzeitig die erste Erklärung für die Lage der IT-Sicherheit. Die Menge an Quellcode, gemessen in “Lines of Code” (deutsch: Zeilen Quellcode) ist über die letzten Jahre massiv gewachsen. Software, die wir alltäglich benutzen, besteht aus einer kaum vorstellbaren Menge an Quellcode. Auf eine DIN-A4-Seite passen grob geschätzt 50 Zeilen Quellcode. Bei 500 Seiten pro Buch macht das ca. 25.000 Zeilen Quellcode. Das alleine ist schon eine enorme Menge und kaum von einem Menschen vollständig zu überblicken. Viele bekannte Projekte sind aber noch einmal um Größenordnungen umfangreicher.
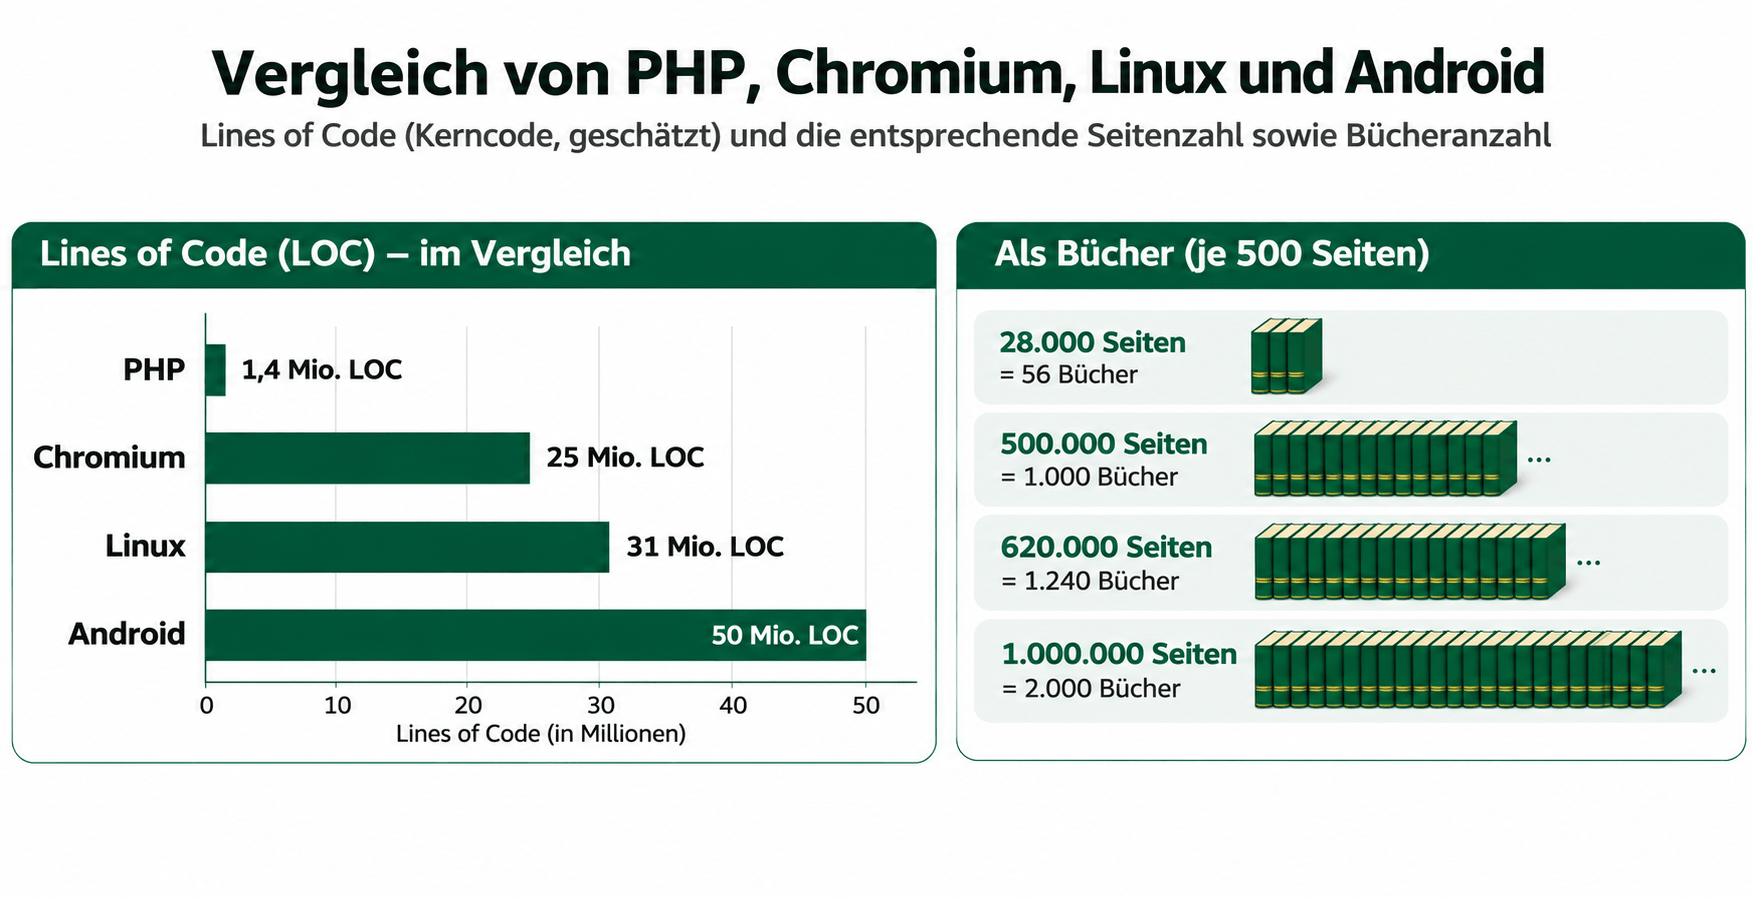
Jede dieser Zeilen an Quellcode kann theoretisch eine kritische Sicherheitslücke enthalten. In seltenen Fällen reicht sogar eine einzige Zeile an einer kritischen Stelle aus, um eine echte Sicherheitslücke zu schaffen. In anderen Fällen sind an verschiedenen Stellen Fehler notwendig. Bei Millionen von Zeilen bietet sich aber genug Potenzial.
Änderungsgeschwindigkeit
Aber nicht nur die Anzahl der Codezeilen ist hoch, sondern auch deren Änderungsgeschwindigkeit. Bei großer Software gibt es jeden Tag Dutzende Änderungen. Jede dieser Änderungen kann wiederum Hunderte bis Tausende Zeilen Quellcode umfassen.
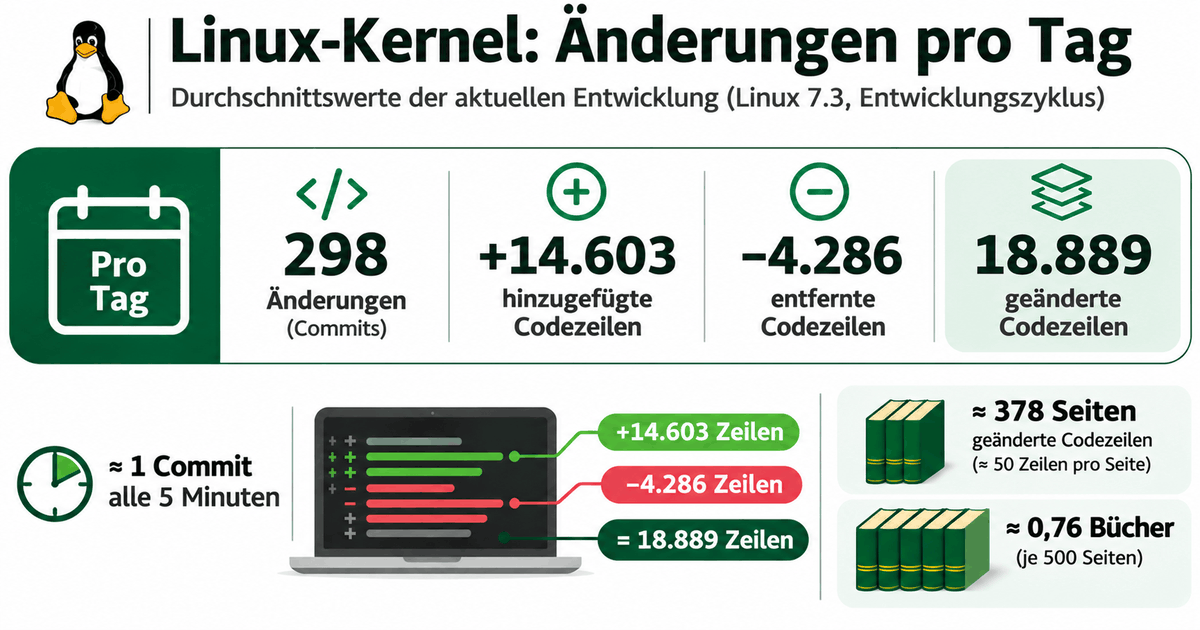
Softwareentwicklung ist niemals statisch. Die täglichen Veränderungen machen es enorm schwierig, dauerhaft eine hohe Qualität und eine konstante Sicherheit zu gewährleisten. Das Mehraugen-Prinzip, automatische Tests und große Mengen an Überprüfung sorgen dafür, dass trotzdem in vielen Projekten eine hohe Qualität im Bezug auf den Umfang herrscht.
Beim Thema Sicherheit kommt dieses Prinzip allerdings an seine Grenzen. Schon wenige fehlerhafte Zeilen Code können eine schwere Sicherheitslücke auslösen. Wissenschaftliche Untersuchungen zeigen, dass selbst bei extrem gut kontrollierter Software im Schnitt 0,5-1,5 Fehler pro 1000 Zeilen Quellcode gefunden werden können. Viele Software liegt deutlich darüber. Statistisch hätte also selbst enorm gut kontrollierte Software auf 1.000.000 Zeilen ca. 500-1500 Fehler. Das können Sie jetzt auf die Beispiele von oben hochrechnen. Dabei muss nicht jeder Fehler kritisch oder sicherheitsrelevant sein. Aber auch hier macht es die Menge.
Sicherheitsüberprüfungen
Sicherheitsüberprüfungen sind in der Softwareentwicklung schon lange gängig. Bei einer solchen Überprüfung werden meistens externe Experten mit der Überprüfung des Quellcodes auf kritische und sicherheitsrelevante Fehler beauftragt. In den letzten Jahren gab es mehrere Initiativen, um auch wichtige Open-Source-Projekte überprüfen zu lassen.
Solche Sicherheitsüberprüfungen sind jedoch enorm aufwendig und teuer. Echte Sicherheitsexperten sind rar und die Überprüfung kann Monate bis Jahre dauern. Entsprechend hoch sind die Kosten. Außerdem ist das keine Garantie, dass wirklich alle Fehler gefunden werden.
Bei moderner Softwareentwicklung kommt ein weiteres Problem hin. Während die Überprüfung stattfindet, geht die Entwicklung weiter. Der überprüfte Stand entspricht später nicht mehr dem aktuellen Entwicklungsstand. Damit können neue Fehler hinzugekommen sein. Innerhalb einiger Monate haben sich schnell zehntausende bis hunderttausende Zeilen geändert. Damit wird die Aussage der Sicherheitsüberprüfung für die neuste Version praktisch wertlos.
KI als Freund & Feind
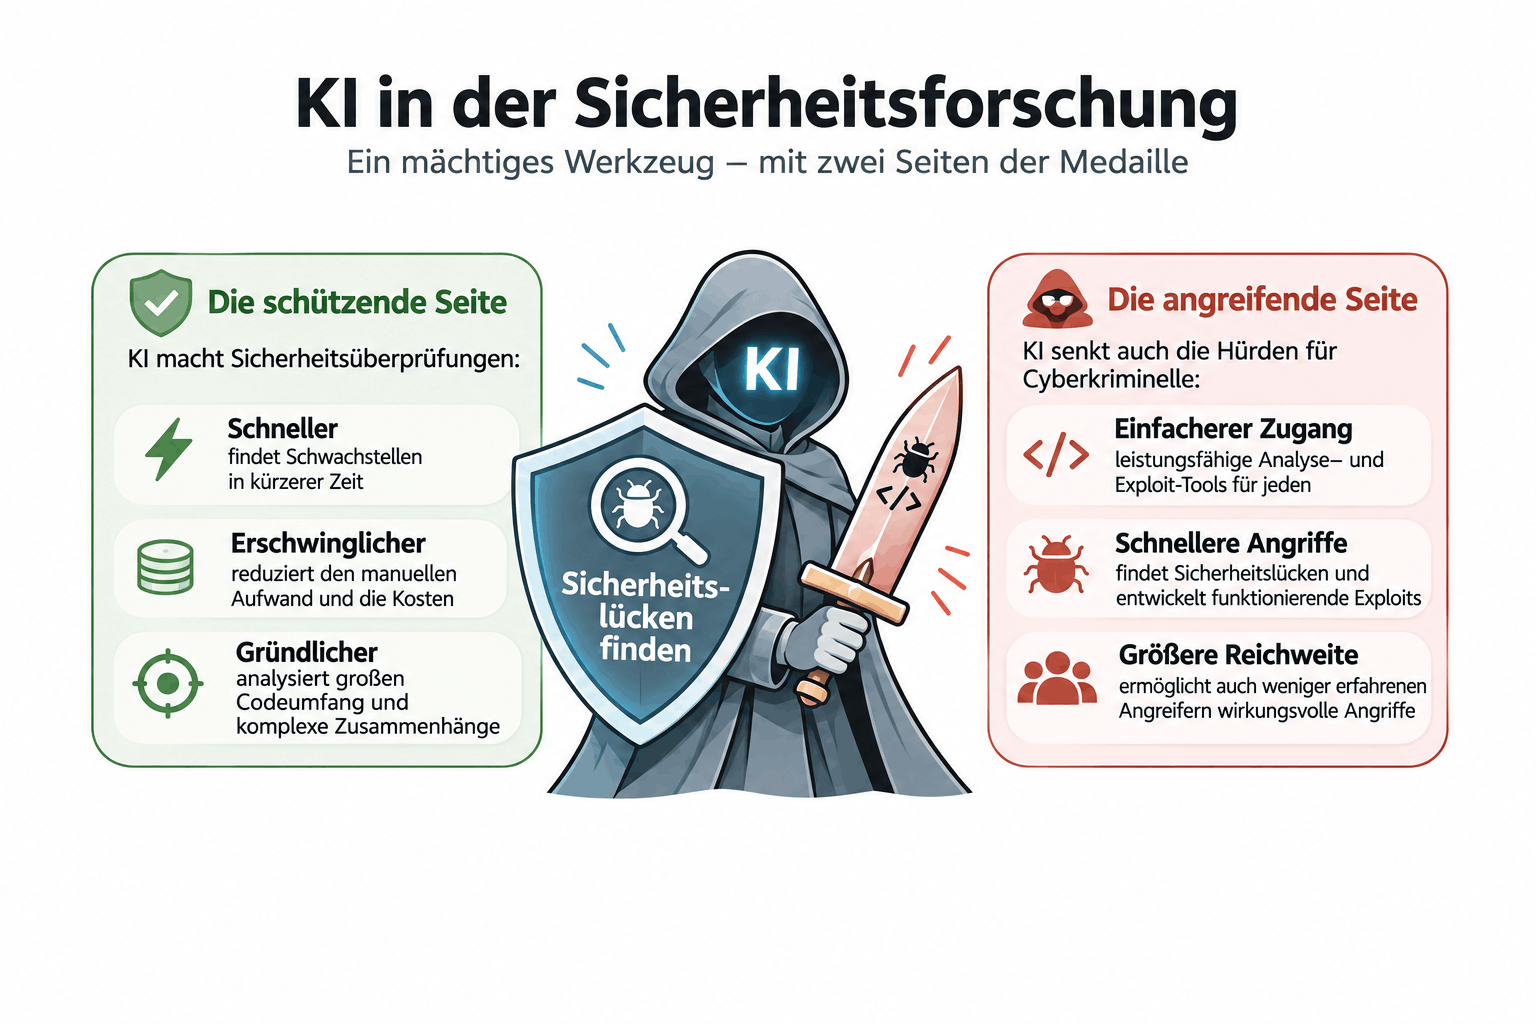
KI agiert in dieser Problematik als Helfer und Brandbeschleuniger zugleich. Die meisten Sicherheitslücken sind sehr ähnlich. Damit lassen sich viele Sicherheitsprobleme gut mit künstlicher Intelligenz analysieren. Aktuelle KI-Werkzeuge sind sehr schnell darin, Muster in riesigen Datenmengen zu erkennen. Außerdem lassen sich KI-Werkzeuge effizient skalieren. Eine KI kann 24 Stunden am Tag, 7 Tage die Woche durchgehend laufen. Außerdem können beliebig viele KI-Agenten parallel an einem Quellcode arbeiten.
Mit KI werden Sicherheitsüberprüfungen plötzlich wesentlich schneller und erschwinglicher. Das hat besonders in den letzten Monaten zu einer Flut gefundener Sicherheitslücken geführt. Einerseits ist das positiv, jede gefundene Sicherheitslücke macht Software sicherer. Andererseits zeigt sich ein gefährlicher Trend der Überlastung. Immer mehr Projekte kommen kaum noch hinterher, die gefundenen Fehler zu überprüfen und zu beheben. Den nicht jeder von der KI gefundene Fehler ist wirklich real.
Ein weiteres Problem sind schädliche Akteure. Die notwendigen KI-Werkzeuge stehen zunehmend auch Cyberkriminellen zur Verfügung. Zwar wurde immer wieder versucht, den Zugang zu aktuellen Top-Modellen zu beschränken, das hat aber noch begrenzt funktioniert. Auch vermeintlich ältere Werkzeuge eignen sich mit dem notwendigen Wissen zur Suche von Schwachstellen.

Das Sicherheitswettrüsten
Es ist absehbar, dass wir am Beginn eines neuen Wettrüstens zwischen Softwareherstellern, Open-Source-Projekten und Cyberkriminellen stehen. KI hat ihren Wert als Schwert und Schild in der IT-Sicherheit bewiesen. Jetzt bleibt abzuwarten, wer in den nächsten Jahren die Oberhand behält.

Was sollten Sie tun?
Als normaler Mensch haben Sie wenig Einfluss auf die großen Probleme der IT. Dennoch werden auch die Nutzer Ihren Teil zur IT-Sicherheit beitragen müssen. Reaktionszeiten schmelzen zusammen und ein grundlegendes Verständnis von IT-Sicherheit werden in Zukunft nicht nur ITler haben müssen. Andernfalls ist ein Schutz gegen immer bessere Angriffswellen nur schwer möglich. Aktuell kommen Hersteller und Softwareentwickler alleine nicht hinterher. Die IT steht im Security-Bereich vor einem massiven Umbruch.
Sie müssen sicherstellen, dass Sie alle Ihre Software konsequent und kurzfristig aktuell halten. In Newsbereich finden Sie tagesaktuelle Meldungen zu Sicherheitslücken und wichtige Updates von bekannter Software. Schauen Sie regelmäßig rein, um nichts zu verpassen. Sie haben leider immer weniger Zeit, um zu reagieren.