
Sicherheitslücken
Jede Zeile Code kann Sicherheitslücken enthalten. Und praktisch jede Software hat auch solche Lücken. Das lässt sich in der modernen Softwareentwicklung kaum vermeiden. Die Liste der Gründe ist lang. Software wird immer größer und komplexer. Entwicklungsteams haben Zeitdruck. Das Management möchte lieber neue Funktionen als technische Überarbeitung haben. Echte Sicherheitsexperten sind rar. Und oft wird Sicherheit vergessen, bis es zu spät ist. Die Konsequenzen tragen dann die Nutzer.
Früher war es eine absolute Spezialdisziplin für ausgewiesene Experten, Sicherheitslücken zu finden und funktionierende Exploits zu entwickeln. Ein Exploit nutzt eine oder mehrere Sicherheitslücken in einer Software aus, sodass ein Angreifer deren Schutzmechanismen aushebeln kann. Die Konsequenzen können z. B. der Diebstahl von Informationen, die Ausführung von Schadcode oder sogar die Fernsteuerung des Gerätes sein. Die Entwickler solcher Exploits waren professionelle Cyberkriminelle, Geheimdienste und eine Handvoll Sicherheitsfirmen.
Wandeln durch KI
KI hat diesen Fakt umgekrempelt. Moderne KI-Werkzeuge sind unglaublich schnell und effizient darin, Probleme und potenzielle Sicherheitslücken in Software zu finden. Eine Aufgabe, die früher Sicherheitsexperten Monate beschäftigt hat, erledigt die KI in Tagen bis Stunden. Besonders viel Wissen braucht es dafür auch nicht mehr. Schlimmer jedoch ist die Fähigkeit der KI, funktionierende Exploits zu entwickeln.
Nach der Entdeckung einer Lücke sind selbst Laien nur wenige Prompts davon entfernt, diese vollautomatisch ausnutzen zu können. Aus diesem Grund haben die Hersteller schnell beschlossen, die Fähigkeiten ihrer Top-Modelle auf einen ausgewählten Kreis an Personen zu beschränken. In den meisten Modellen sind inzwischen Schutzmaßnahmen eingebaut, welche die Nutzung zu schädlichen Zwecken verhindern soll. Aber leider greifen diese Schutzmaßnahmen nicht immer.
Entdeckung und Ausnutzung
Früher wurden viele Sicherheitslücken erst entdeckt, behoben und später durch Cyberkriminelle ausgenutzt. Betroffen waren primär veraltete Systeme, die nicht schnell genug aktualisiert wurden. Man spricht von der Zeitspanne zwischen Entdeckung und Ausnutzung.
Vor dem Einsatz von KI lag diese Zeitspanne oft bei Wochen bis Monaten. Inzwischen gehen Sicherheitsfirmen und IT-Experten von Tagen aus. Einige Experten haben jüngst sogar die Meldung rausgegeben, dass die Zeitspanne inzwischen negativ ist. Eine negative Zeitspanne bedeutet, dass Cyberkriminelle die Sicherheitslücken zuerst finden und ausnutzen. Lange bevor Hersteller oder die Open Source Community reagieren können. In der IT-Welt wird dann von einem Zero-Day-Exploit gesprochen. Gegen einen solchen Exploit gibt es dann praktisch keinen wirksamen Schutz. Das Thema ist inzwischen so drastisch, dass sogar Netflix ihm 2025 die Serie “Zero Day” mit Robert De Niro in der Hauptrolle gewidmet hat.
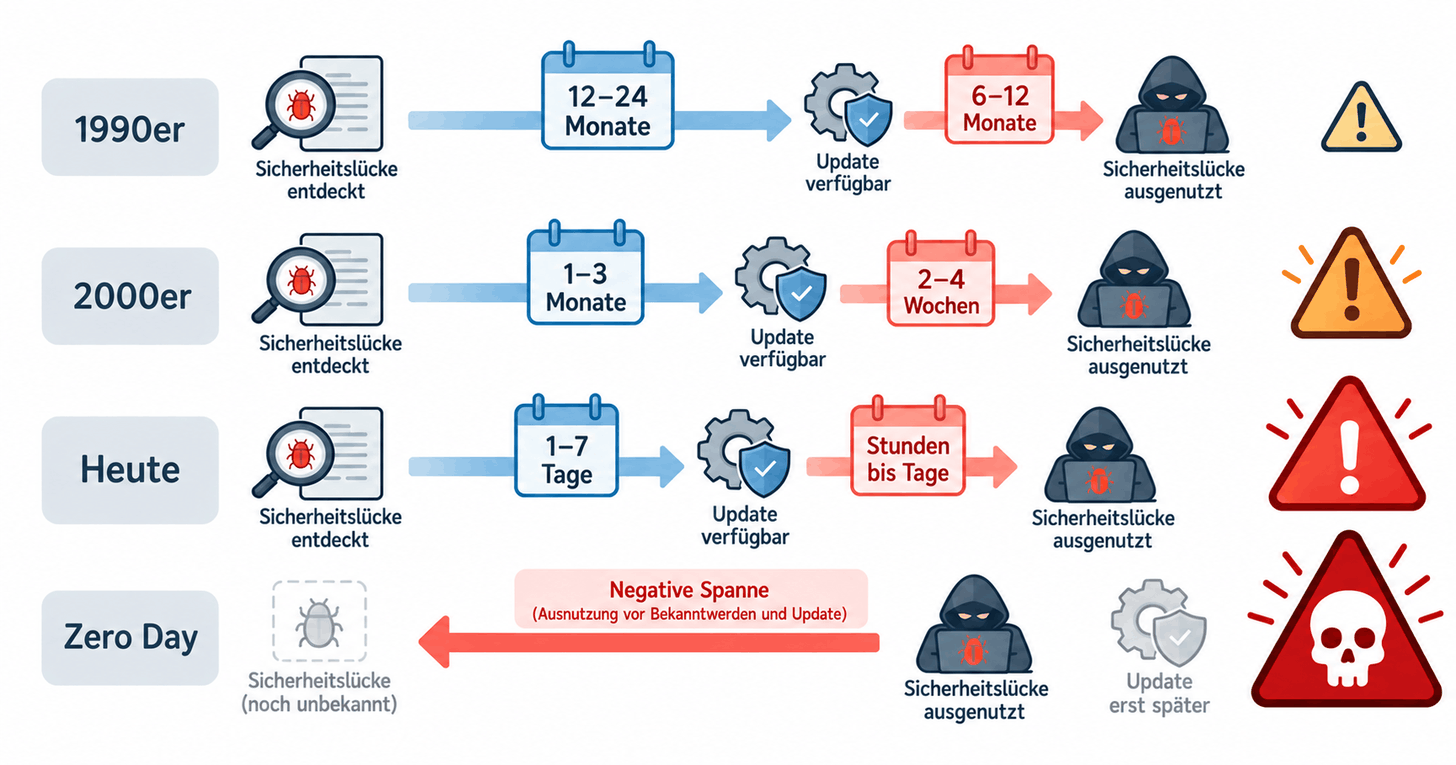
Die Beobachtung aus bekannten Sicherheitslücken der letzten Monate ist eindeutig:
Nach der Veröffentlichung einer Sicherheitslücke dauert es nur noch Tage, bis groß angelegte Angriffskampagnen beobachtet werden.
Das Update Problem
Dieser enorme Geschwindigkeitsanstieg bringt Hersteller und Nutzer gleichermaßen in die Verantwortung. Die Hersteller müssen ihre Geschwindigkeit beschleunigen, mit der sie auf Sicherheitslücken reagieren und Updates bereitstellen.
Aber auch die Nutzer müssen ihrWas sollten Sie tun?en Teil dazu beitragen. Selbst in 2026 hat noch lange nicht jede Software einen automatischen Update-Mechanismus. Teilweise sind Nutzer weiterhin gezwungen, manuell die neueste Version herunterzuladen und zu installieren. Besonders gefährlich ist das, wenn die Software nicht einmal auf eine neue Version hinweist. Auch das kommt leider noch sehr oft vor.
Erhebungen zeigen, dass sowohl bei Privatpersonen als auch in Unternehmen oft hoffnungslos veraltete Software im Einsatz ist. Die Ursachen sind oft fehlendes Bewusstsein über die Wichtigkeit von Software-Updates und keine Benachrichtigung, dass Updates existieren. Das ist nicht nur fahrlässig, sondern zunehmend gefährlich. Regelmäßige, zeitnahe Updates auf die neusten Versionen sind der absolute Mindeststandard im Jahr 2026.
Was sollten Sie tun?
Überprüfen Sie im ersten Schritt, welche Software überhaupt auf ihren Geräten läuft. Software, die sie nicht mehr brauchen, sollten sie deinstallieren.
Im zweiten Schritt sollten Sie für jede Software prüfen, ob sich die Software automatisch aktualisiert. Oft finden Sie einen Hinweis in den Einstellungen der Software oder ansonsten hilft eine Recherche im Internet. Stellen Sie sicher, dass automatische Updates aktiviert sind und auch installiert werden.
Im dritten Schritt notieren Sie sich alle Software, die nicht automatisch aktualisiert wird. Auf diese müssen Sie besonders achten. In Newsbereich finden Sie regelmäßig Meldungen zu Sicherheitslücken und Updates von bekannter Software. Stellen Sie sicher, dass Sie im Fall eines wichtigen Update dieses auch unmittelbar manuell installieren.