
Die große Unsicherheit
Alles wird digitaler. Fast jeder Dienst benötigt inzwischen einen Online-Zugang. Und absehbar wird das nur mehr werden. Die analoge Kommunikation stirbt langsam aus. Und dennoch stellt sich eine Frage: Wie sicher sind unsere Online-Zugänge überhaupt?
Die Online-Datenbank “Have I Been Pwned” umfasst aktuell fast 18 Milliarden Einträge zu gestohlenen Accountdaten. In der Datenbank kann nach gestohlenen E-Mail-Adressen, Telefonnummern, Passwörtern und mehr gesucht werden. Tauchen Ihre Daten in der Datenbank auf, dann bedeutet das eins: Ihre Daten waren in einem großen Hack vorhanden. Besonders bei Online-Zugängen kann das bedeuten, dass ihre Login-Daten nicht mehr sicher sind. Und vermutlich ist die Dunkelziffer um ein Vielfaches höher.
Authentifizierung
Das Herzstück jedes Online-Zugangs ist die Authentifizierung. Bei der Authentifizierung müssen Sie nachweisen, dass sie die Person sind, die Sie vorgeben zu sein.Das Herzstück jedes Online-Zugangs ist die Authentifizierung. Bei der Authentifizierung müssen Sie nachweisen, dass sie die Person sind, die Sie vorgeben zu sein. Theoretisch gibt es dafür in der Informatik drei verschiedene Möglichkeiten:
Wissen: Etwas, das nur Sie wissen wie ein Passwort.
Besitz: Etwas, das nur Sie besitzen wie ein Smartphone oder eine Chipkarte.
Existenz: Etwas, das nur Sie sind wie biometrische Merkmale.
Wissen
Wissen ist aktuell der Standardfall in vielen Online-Zugängen. Der Klassiker ist die Kombination aus E-Mail und Passwort. Dieses Verfahren werden Sie kennen und regelmäßig nutzen.
Dieses Verfahren ist einfach umzusetzen und leicht zu verstehen. Allerdings ist dieses Verfahren auch nur so gut wie Ihr Passwort. Je stärker und einzigartiger Ihr Passwort ist, desto besser. Allerdings besteht immer die Gefahr, dass Ihnen ihr vertrauliches Passwort durch Phishing oder Computerviren entlockt wird. Sicherheitsexperten kritisieren dieses Verfahren daher schon länger als nicht ausreichend sicher. Trotzdem ist und bleibt es aktuell der Standard.
Besitz
Stark im Kommen in den letzten Jahren ist der Nachweis über den Besitz. Häufig werden Sie zunehmend mit der Überprüfung über eine E-Mail-Adresse oder eine Telefonnummer konfrontiert. Sie erhalten an die E-Mail/Telefonnummer einen Code, den Sie eingeben müssen. Dieses Verfahren ist ebenfalls einfach und weit verbreitet. Immerhin hat praktisch jeder heutzutage eine E-Mail-Adresse und eine Telefonnummer. Allerdings ist dieses Verfahren auch nicht besonders sicher. E-Mail-Accounts werden oft über ein Passwort geschützt. Und eine SMS lässt sich technisch abfangen. Besonders sicher ist dieses Verfahren daher nicht.
Weitaus sicherer und trotzdem komfortabel ist die Nutzung einer Authenticator-App. Diese App wird auf ihrem Smartphone installiert und mit ihrem Account gekoppelt. In der App werden dann Codes angezeigt, die nur kurz gültig sind. Anders als bei einer E-Mail oder SMS braucht ein Angreifer Zugriff auf Ihr Smartphone und die Codes können nicht abgefangen werden. Dieses Verfahren ist langsam im Kommen und gilt für viele Anwendungsfälle als deutlich sicherer. Wichtig ist allerdings, den Zugang zum Smartphone entsprechend zu schützen.
Die neueste Alternative ist ein Security-Token. Ein Security-Token funktioniert sehr ähnlich wie eine Authenticator-App. Allerdings handelt es sich dabei um ein eigenständiges Gerät in Form eines USB-Sticks. Beim Berühren des Sticks werden ebenfalls kurz gültige Codes generiert. Der Sicherheitsvorteil besteht darin, dass diese Security-Tokens, anders als ein Smartphone, nicht gehackt werden können. Außerdem soll ein Auslesen der geheimen Schlüssel dort nicht möglich sein. Bisher wird dieses Verfahren aber nur von sehr wenigen Online-Zugängen unterstützt. Außerdem ist die Anschaffung des Tokens notwendig.
In einigen Bereich sind auch Chipkarten bzw. Smartcards. Sie werden am ehesten ihre Giro- oder Kreditkarte kennen. Auch die Zugangskontrolle zu Gebäuden wird oft über solche Karten gewährleistet. Hier gibt es sehr unterschiedliche Sicherheitsniveaus. Früher konnten viele Chipkarten mit Magnetstreifen z. B. sehr leicht ausgelesen und kopiert werden. Heutzutage sind diese mit kleinen Computerchips besser geschützt. Da zum Auslesen spezielle Hardware notwendig ist, hat sich dieses Verfahren in den meisten Fällen nicht durchgesetzt.
Existenz
Existenz wird über biometrische Eigenschaften wie der Fingerabdruck, Gesichtserkennung, Iris-Muster oder Stimmprobe nachgewiesen. Dieses Verfahren werden Sie bestimmt aus vielen Hollywood Filmen kennen. Die Realität ist allerdings enttäuschend. Biometrische Verfahren sind in der Breite nie wirklich angekommen. Einerseits ist die Technik zu teuer und zu kompliziert, andererseits gibt es immer wieder Zweifel und Kritik an der Sicherheit. Besonders in Deutschland ist auch der Datenschutz eine große Hürde.
Am bekanntesten sind noch die Verfahren “Touch ID” und “Face ID”, die Apple in seine Geräte eingebaut hat. Die Verfahren standen aber immer wieder in der Kritik, nicht die Sicherheit zu gewährleisten, die versprochen wird. Auch gab es Fälle, in denen Nutzer zur Herausgabe ihrer biometrischen Merkmale gezwungen wurden.
Zwei-Faktor-Authentifizierung (2FA)
Bei genauer Betrachtung haben alle Verfahren ihre Schwächen. Passwörter können erraten oder ausgespäht werden, Geräte können gestohlen oder manipuliert werden und biometrische Merkmale können gefälscht oder erzwungen werden. Um diese Probleme zu lösen, wurde das Prinzip der “Zwei-Faktor-Authentifizierung”, kurz “2FA” eingeführt.
Bei 2FA müssen Sie Ihre Identität auf zwei unterschiedlichen Wegen nachweisen. In der Praxis meistens über Wissen und Besitz. Sie müssen das Passwort kennen und über Ihr Smartphone einen Code eingeben. Ein Angreifer muss beide Faktoren in seinen Besitz bringen, um Ihren Zugang zu übernehmen. Eine deutlich gesteigert Hürde für einen Angriff. Bei einigen besonders wichtigen Zugängen wie dem Online-Banking ist das gesetzlich sogar verpflichtend.
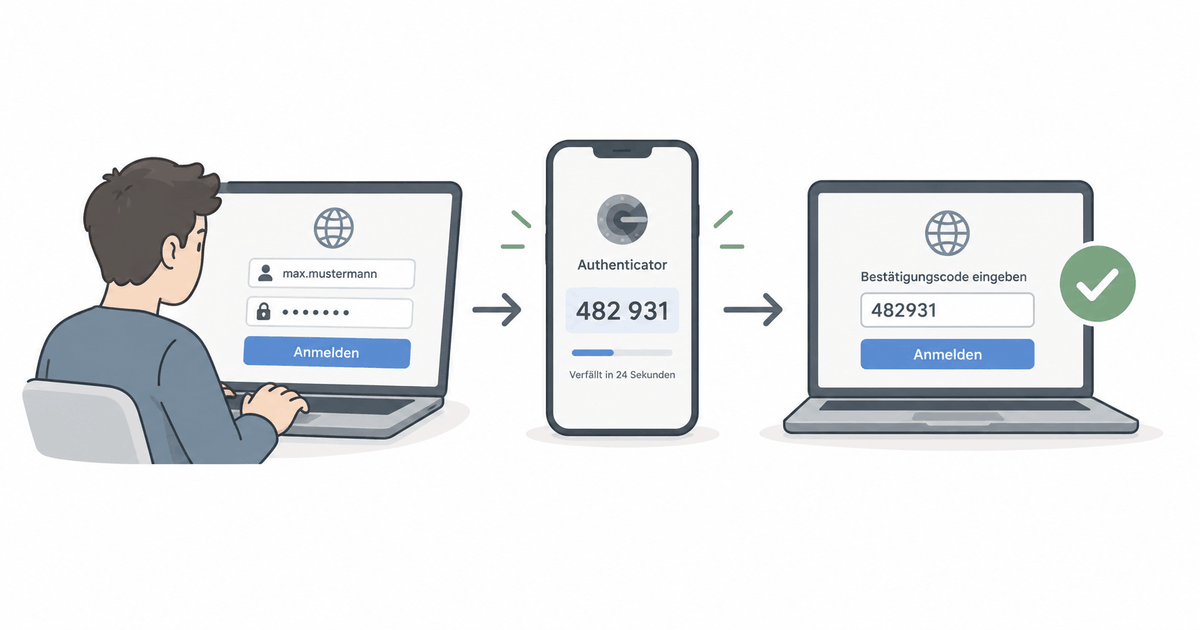
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) empfiehlt in seinen Basistipps explizit die 2FA bei so vielen Online-Zugängen wie möglich einzurichten. Der Aufwand ist überschaubar verglichen mit dem Sicherheitsgewinn.
Was sollten Sie tun?
Nutzen Sie überall sichere Passwörter aus mind. 12 Zeichen mit Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen. Jedes Passwort muss einzigartig und nicht zu erraten sein. Verwenden Sie kein Passwort für mehrere Zugänge. Ein Passwortmanager wie KeePass hilft Ihnen dabei, Ihre Passwörter sicher zu organisieren. Stellen Sie sicher, dass Sie die KeePass-Datei an einem sicheren Ort aufbewahren und mit einem starken Master-Passwort geschützt haben. Verlieren Sie die Datei oder vergessen Sie das Master-Passwort, dann sind alle Ihre Zugangsdaten unwiederbringlich verloren. Vermeiden Sie Online-Anbieter. Diese versprechen zwar mehr Komfort, aber in der Vergangenheit gab es dort bereits erfolgreiche Hacks und Zweifel an der Sicherheit. Behalten Sie die Passwörter lieber auf Ihren Geräten.
Bei jedem Zugang, wo es möglich ist, richten Sie die Zwei-Faktor-Authentifizierung ein. Nutzen Sie bevorzugt eine Authenticator-App. Die Nutzung einer E-Mail-Adresse oder eine Telefonnummer sollte nur eine Alternative sein, wenn der Dienst keine anderen Optionen anbietet. Schützen Sie Ihr Smartphone ebenfalls mit einem starken Passwort. Die klassischen vierstelligen Codes sind nicht sicher.